// 可验证的属性,而非空洞的承诺
100%
开源
:443
外观与 HTTPS 一致
0
零日志
Rust
内存安全核心
// 工作原理
隐匿于普通的 HTTPS 之中。
监听链路的审查者只会看到 443 端口上普通的网页流量。没有特征明显的握手,也没有可供封锁的指纹。即便主动探测服务器,它也会像正常网站一样响应。
您
您的设备
已加密 · :443
rVPN node
HK2 · :443
干净出口
开放互联网
开放的网络
遭遇主动探测?节点会像普通网站一样应答:200 OK。无可确认,也无可封锁。
01
前向保密
Double Ratchet 会为每条消息更换密钥,因此即便密钥失窃,也无法解开过去或未来的通信。
02
抗主动探测
探测端点时,它会返回一个真实的伪装网站。无可确认,也无可封锁。
03
Rust 内存安全
核心以 Rust 编写,因此整类漏洞在根本上不可能出现。
// 传输
众多数据流。
单一连接形态。
每条数据流使用一条 TLS 连接,意味着高负载下会同时存在数百个并行会话:建立缓慢,而且是一种容易被标记的连接形态。池化多路复用让所有数据流共用少量长连接,无论您多繁忙,链路上的形态始终小巧而平常。
此前 · 每流一连接 ×N 次握手
f1
f2
f3
f4
f5
f6
⋮
fN
每条数据流都要付出一次完整的 TCP + TLS + WebSocket + X3DH 握手。繁忙的客户端会同时向同一台服务器维持数百个并行 TLS 会话。
现在 · 池化多路复用 pool_size = 4
f1·f5
f2·f6
f3·f7
f4·fN
所有数据流共享一个小型长连接池。基于信用的流控可防止批量传输挤占交互式流量,重连时可在一个往返内恢复 TLS 1.3 会话票据。
pool_size = 4 flow window = 256 KiB wire order = ratchet order reconnect = 1-RTT PSK
// 验证,而非轻信
不必轻信我们的一面之词。
本页面上的每一项声明都对应着您可以阅读的代码。克隆仓库、检出某个标签,即可构建出与我们发布的完全一致的二进制文件。可复现,是设计使然。
阅读技术白皮书 →$ git clone https://github.com/PDG-Global/rVPN-core
$ git checkout v1.4.0
$ cargo build --release --locked
✓ reproducible build verified
✓ sha256 9f3a…02da matches release
✓ signature valid · key 0xA13F
// 默认开源
开源优先。
始终如一。
rVPN 以 AGPLv3 协议免费开放,并且永远如此。开发由 PDG Global Limited 全额资助;iOS 与 Android 应用的销售收入以及捐赠,用于补贴开发成本。代码永不闭源。
许可证
AGPLv3
copyleft,永久有效
语言
Rust
内存安全核心
审计
可复现
构建产物与发布版本一致
社区
自托管
运行您自己的节点
// 全平台
无处不在。
一个协议,覆盖所有设备。手机与桌面均有原生应用,服务器有命令行客户端,此外还有源代码,可移植到我们尚未覆盖的任何平台。
iOS Android macOS Linux FreeBSD CLI
6 个平台 · 一个协议 · 任意节点均可自托管
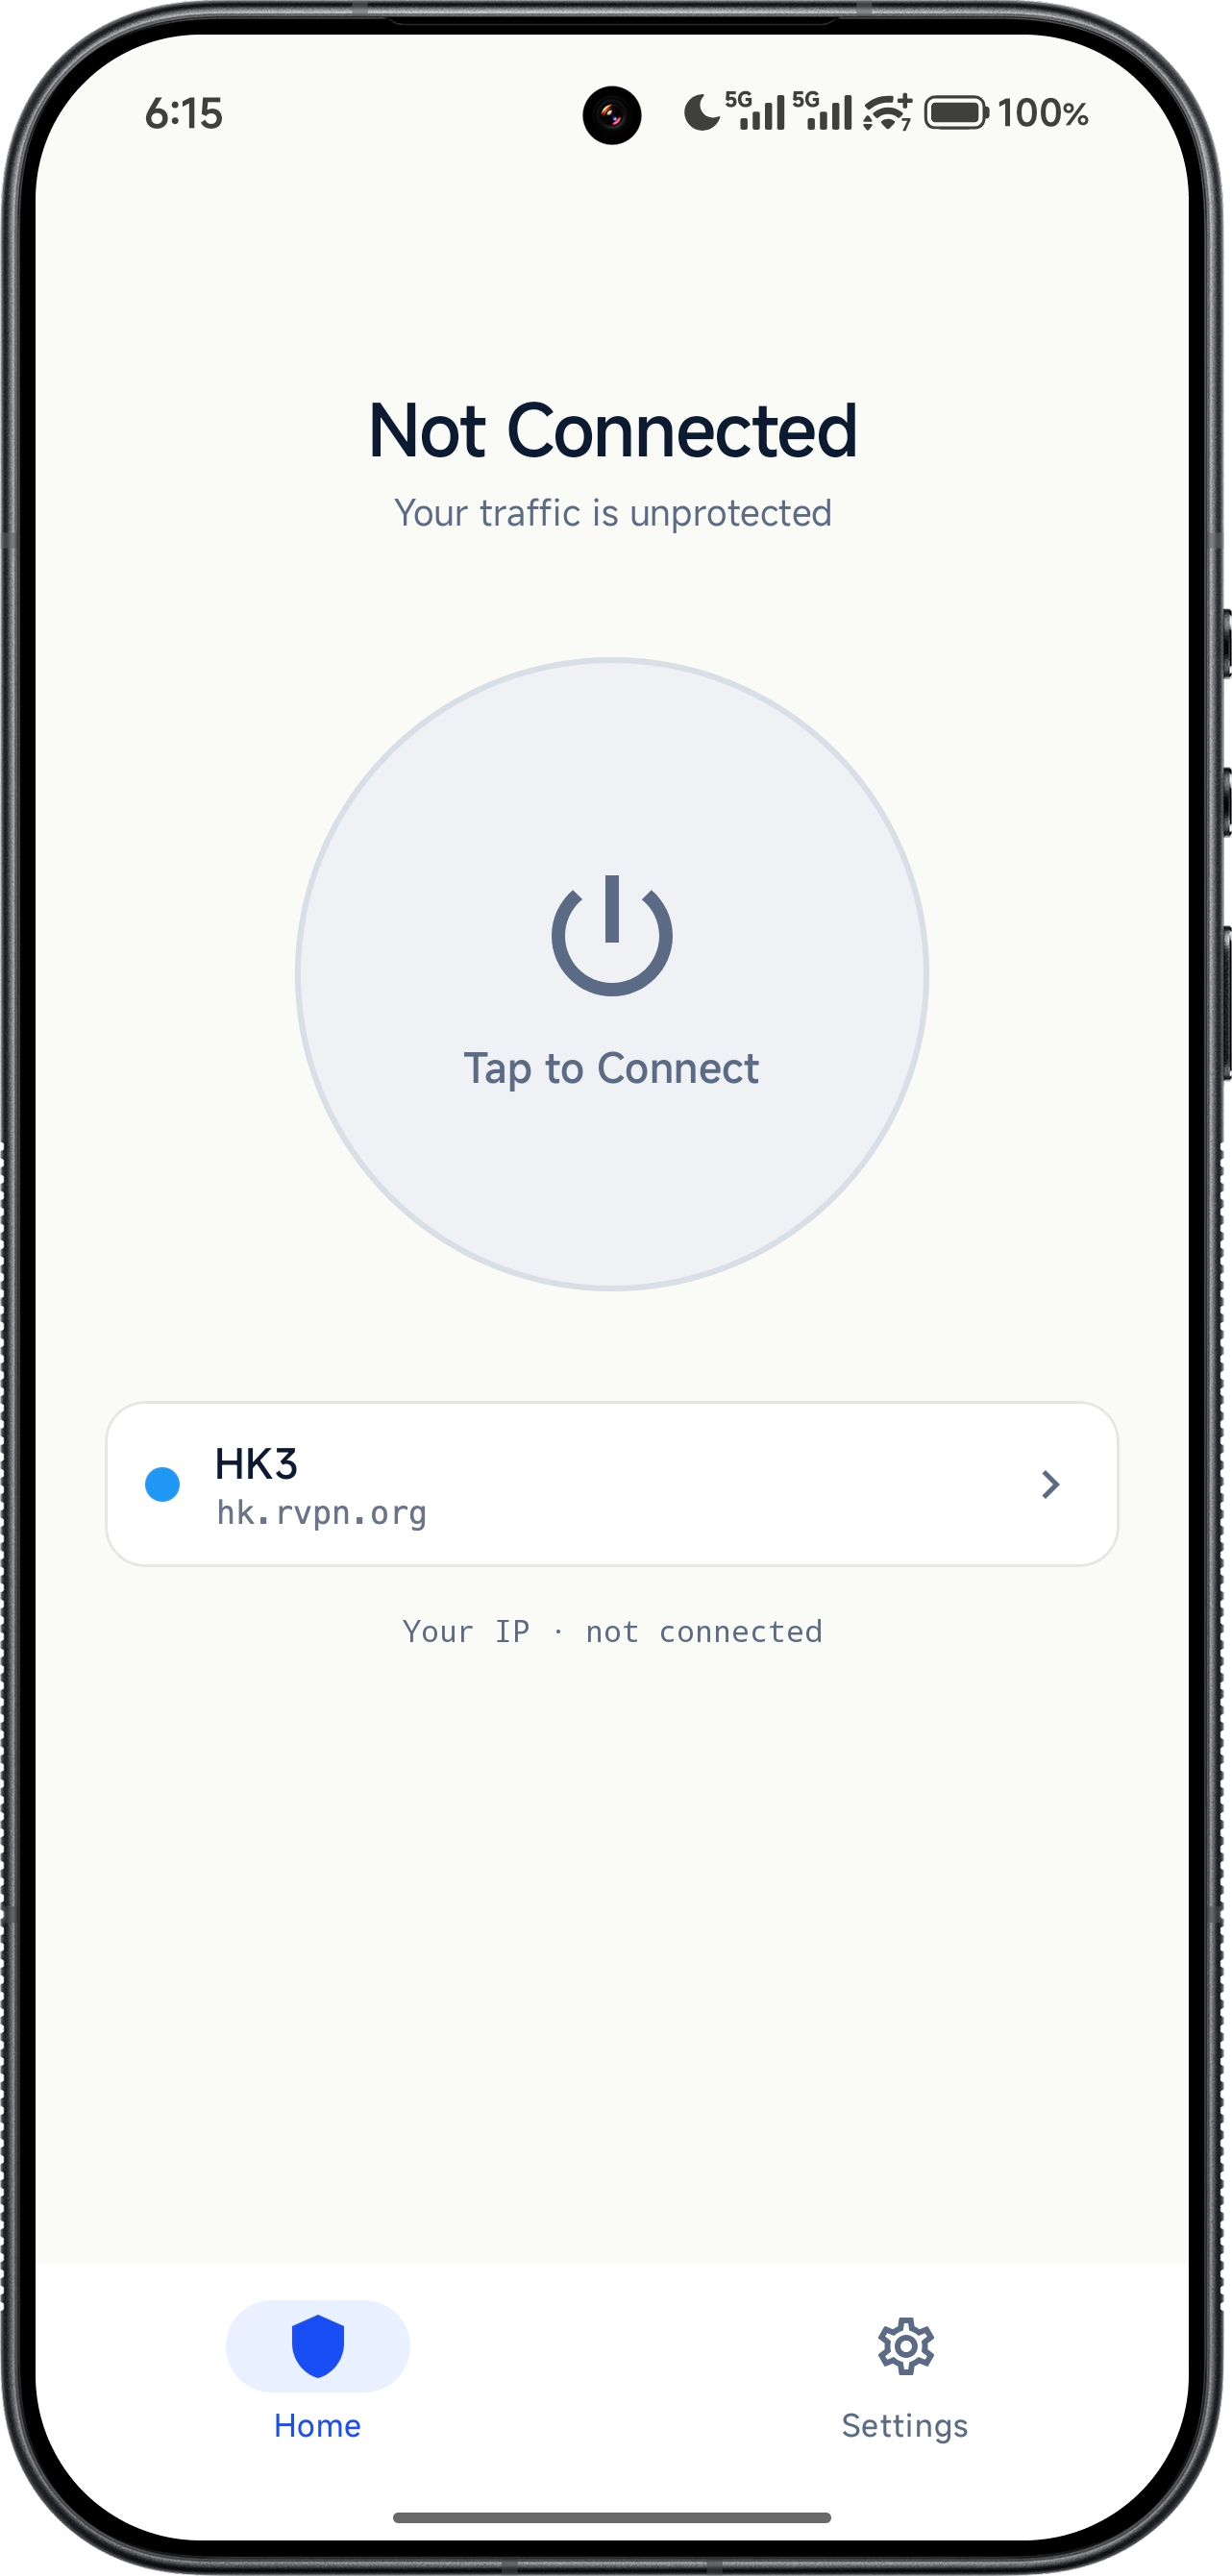
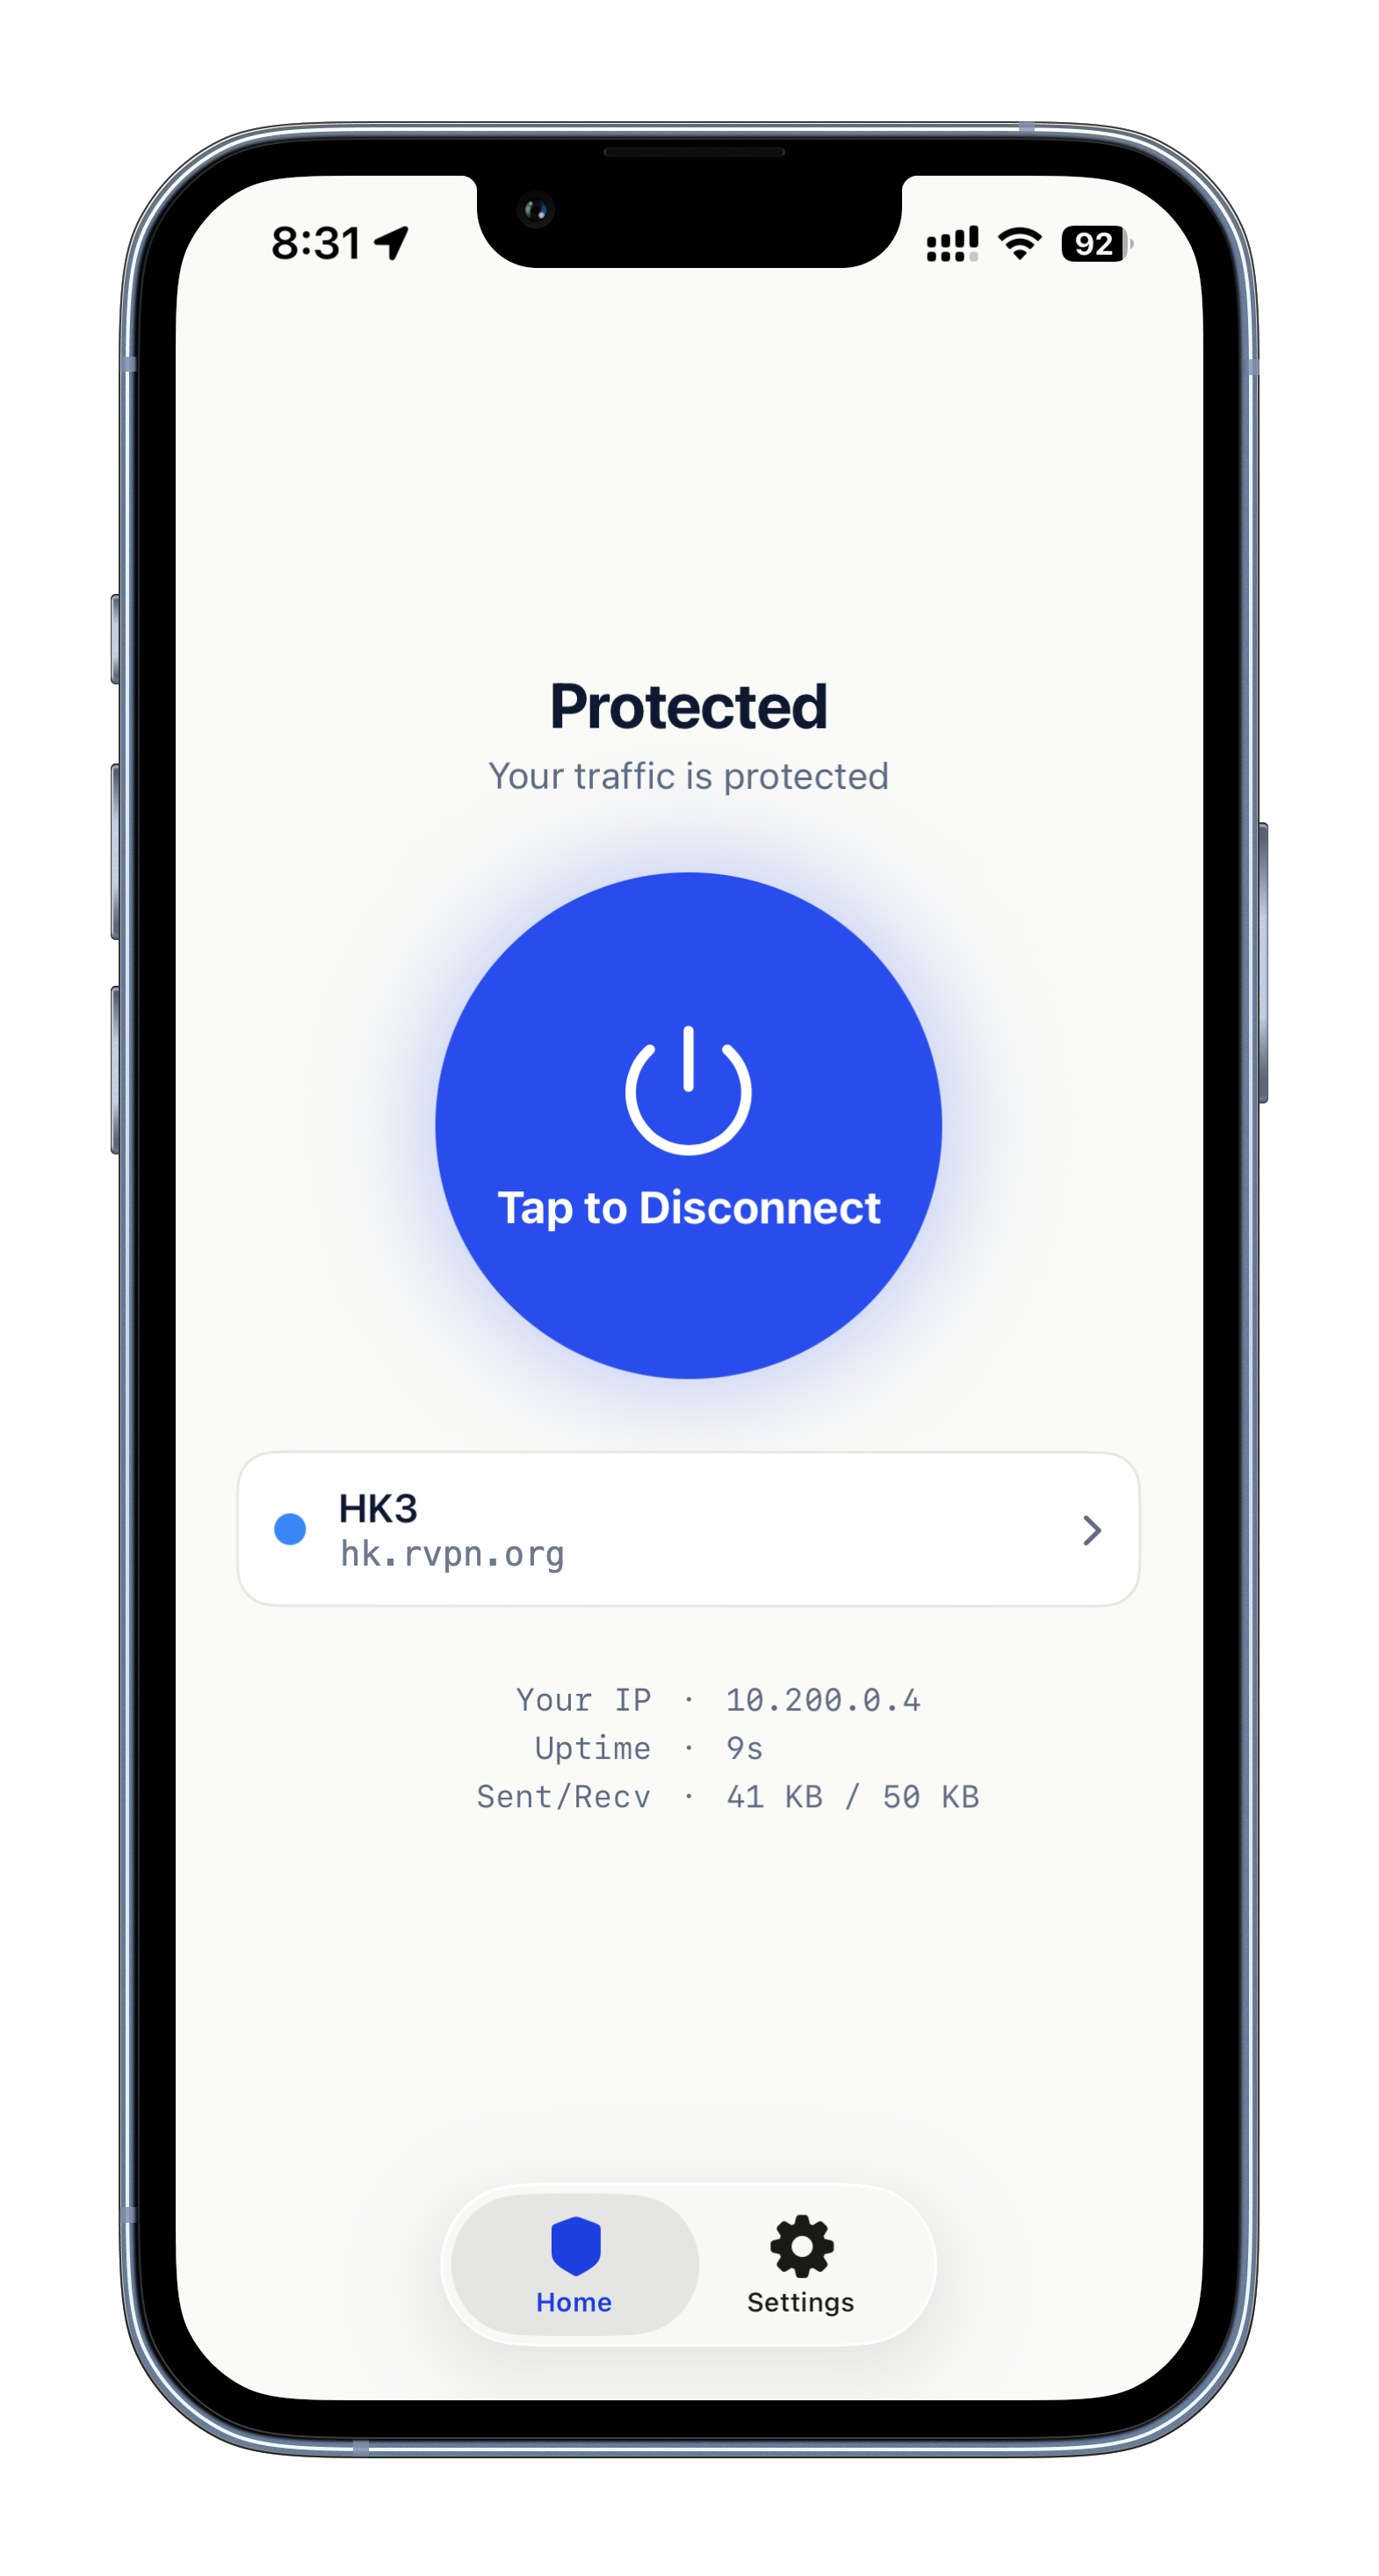
iOS
Android